
Помните ли голямата шумотевица, която се вдигна покрай откритите дупки в сигурността на процесорите на Intel, AMD, ARM и др.? Да, за Meltdown и Spectre говорим. Тази седмица станахме свидетели на нов доклад, публикуван от компанията CTS Labs. Според него има четири потенциално опасни класа, всеки от които дефинира дупки в сигурността на процесорите от поколение Ryzen (десктоп и мобилни варианти) и сървърните им еквиваленти EPYC. Към момента тече вътрешно разследване в AMD, но е силно притеснителен фактът, че те са имали само 24 часа време за реакция преди този доклад да стане публично достояние, а не стандартните за този тип проблеми 90 дни.
В приложената таблица ще опишем какво точно се съдържа в доклада, както и към кои части от платформата на AMD се отнася:
| Поражения | EPYC | Ryzen | Ryzen Pro | Ryzen Mobile | |
| MasterKey (1/2/3) | Изключва технологии за сигурност в AMD Secure Processor |
Податлив | Податлив | Не е тестван | Не е тестван |
| Chimera (HW/SW) | Инжектиране на софтуер през чипсета | Не е тестван | Податлив | Податлив | Не е тестван |
| Ryzenfall-1 | VTL-1 запис в паметта | Не е податлив | Податлив | Податлив | Податлив |
| Ryzenfall-2 | Изключване на SMM защитата на паметта | Не е податлив | Податлив | Податлив | Не е податлив |
| Ryzenfall-3 | VTL-1 четене от паметта SMM четене от паметта (изисква Ryzenfall-2) |
Не е податлив | Податлив | Податлив | Не е податлив |
| Ryzenfall-4 | Изпълнение на код от Secure Processor | Не е податлив | Податлив | Не е тестван | Не е податлив |
| Fallout-1 | VTL-1 запис в паметта | Податлив | Не е податлив | Не е податлив | Не е податлив |
| Fallout-2 | Изключване на SMM защитата на паметта | Податлив | Не е податлив | Не е податлив | Не е податлив |
| Fallout-3 | VTL-1 четене от паметта SMM четене от паметта (изисква Ryzenfall-2) |
Податлив | Не е податлив | Не е податлив | Не е податлив |
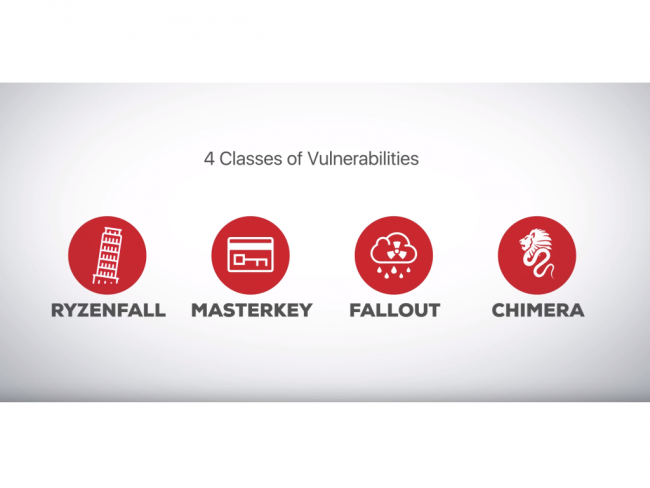
А сега, подробно за всеки един от „пробивите“ (на края на статията ще разберете защо има кавички):
- MasterKey – представлява дупка в сигурността, която позволява изпълнението на код вътре в специалния Secure Processor (използван в Ryzen). Изисква префлашване на BIOS чипа със специално компилиран файл, чрез който да се атакува ARM Cortex-A5 (намиращ се вътре в самия Secure Processor). Основната цел на тази операция е да се избегне хардуерното валидиране на стартирането на машината (HVM). При успешна атака ще можете да изключите определени „охранителни нива“, като Firmware TPM и Secure Encrypted Virtualization;
- Chimera – тук фокусът е върху чипсета и задните вратички, които предоставя за отдалечено изпълнение на код. При успешна атака ще получите контрол върху доста важни компоненти – всичко, свързано посредством SATA, PCIe, USB и мрежовия интерфейс. Най-лошият сценарий е пълен контрол над DMA модула на чипсета (чрез който се осъществява директна връзка с RAM паметта) и последвала атака към операционната система;
- Ryzenfall (доста интересно наименование) – неговата цел е AMD Secure OS, която е предназначена за Secure процесора. При успех ще можете да извличате или записвате данни от защитени части в RAM паметта, да изключвате модули за сигурност и да изпълнявате зловреден код;
- Fallout (кофти PR, трябваше да се казва EPYCfall) – отнася се специално за сървърните EPYC процесори. В своята същност нанася идентични поражения като Ryzenfall.
При всички посочени дупки е необходима подмяна на BIOS с модифицирана версия, за да се ескалира към следващо ниво на атака. Също така ви трябват и администаторски права, както и официален драйвер от производителя.
Сега е моментът да дадем повече информация за фирмата CTS Labs. Създадена през 2017-та година, тя оперира в сферата на компютърната сигурност. Седалището се намира в Израел…. и това е всичко. За да продължим със съмнителните данни, сайтът, посветен на проблемите в сигурността, е регистриран на 22-ри Февруари. Също така „инженерите“ в CTS Labs са наели специална PR агенция, която да се грижи за бъдещи изисквания на допълнителна информация по случая. За финал – това е тяхното първо откритие, което се разпространява в мрежата толкова шумно. Сами преценете дали може да се има доверие на тези находки.
Подробно описание на всички проблеми, допълнителна информация за тях, както и коментари на други компании за сигурност можете да прочетете в обширанта статия на колегите от Anandtech.